2000-കളുടെ തുടക്കത്തിലെ നൈജീരിയൻ രാജകുമാരന്മാരുടെ ഇമെയിലുകളേക്കാൾ സങ്കീർണ്ണമായ ഒന്നായി ഫിഷിംഗ് പരിണമിച്ചു. നമ്മുടെ ജോലി എളുപ്പമാക്കുന്നതിനായി രൂപകൽപ്പന ചെയ്തിരിക്കുന്ന അടിസ്ഥാന സൗകര്യങ്ങളെ ആധുനിക ആക്രമണങ്ങൾ ആയുധമാക്കുന്നു: OAuth സംയോജനങ്ങൾ, ക്ലൗഡ് സംഭരണ സേവനങ്ങൾ, നിയമാനുസൃത ലക്ഷ്യങ്ങളിൽ നിന്ന് ഒരൊറ്റ പ്രതീകം കൊണ്ട് വ്യത്യാസമുള്ള ഡൊമെയ്നുകൾ രജിസ്റ്റർ ചെയ്യുന്നതിന്റെ സൂക്ഷ്മമായ കല. അടിസ്ഥാന സൗകര്യങ്ങൾ പ്രവർത്തിപ്പിക്കുന്നതിനോ സുരക്ഷിതമാക്കുന്നതിനോ ഏതൊരാൾക്കും ഈ ആക്രമണങ്ങൾ എങ്ങനെ പ്രവർത്തിക്കുന്നുവെന്ന് മനസ്സിലാക്കേണ്ടത് അത്യാവശ്യമാണ്.
ദി ഒഎത്ത് ട്രാപ്പ്: പെർമിഷൻ തിയേറ്റർ
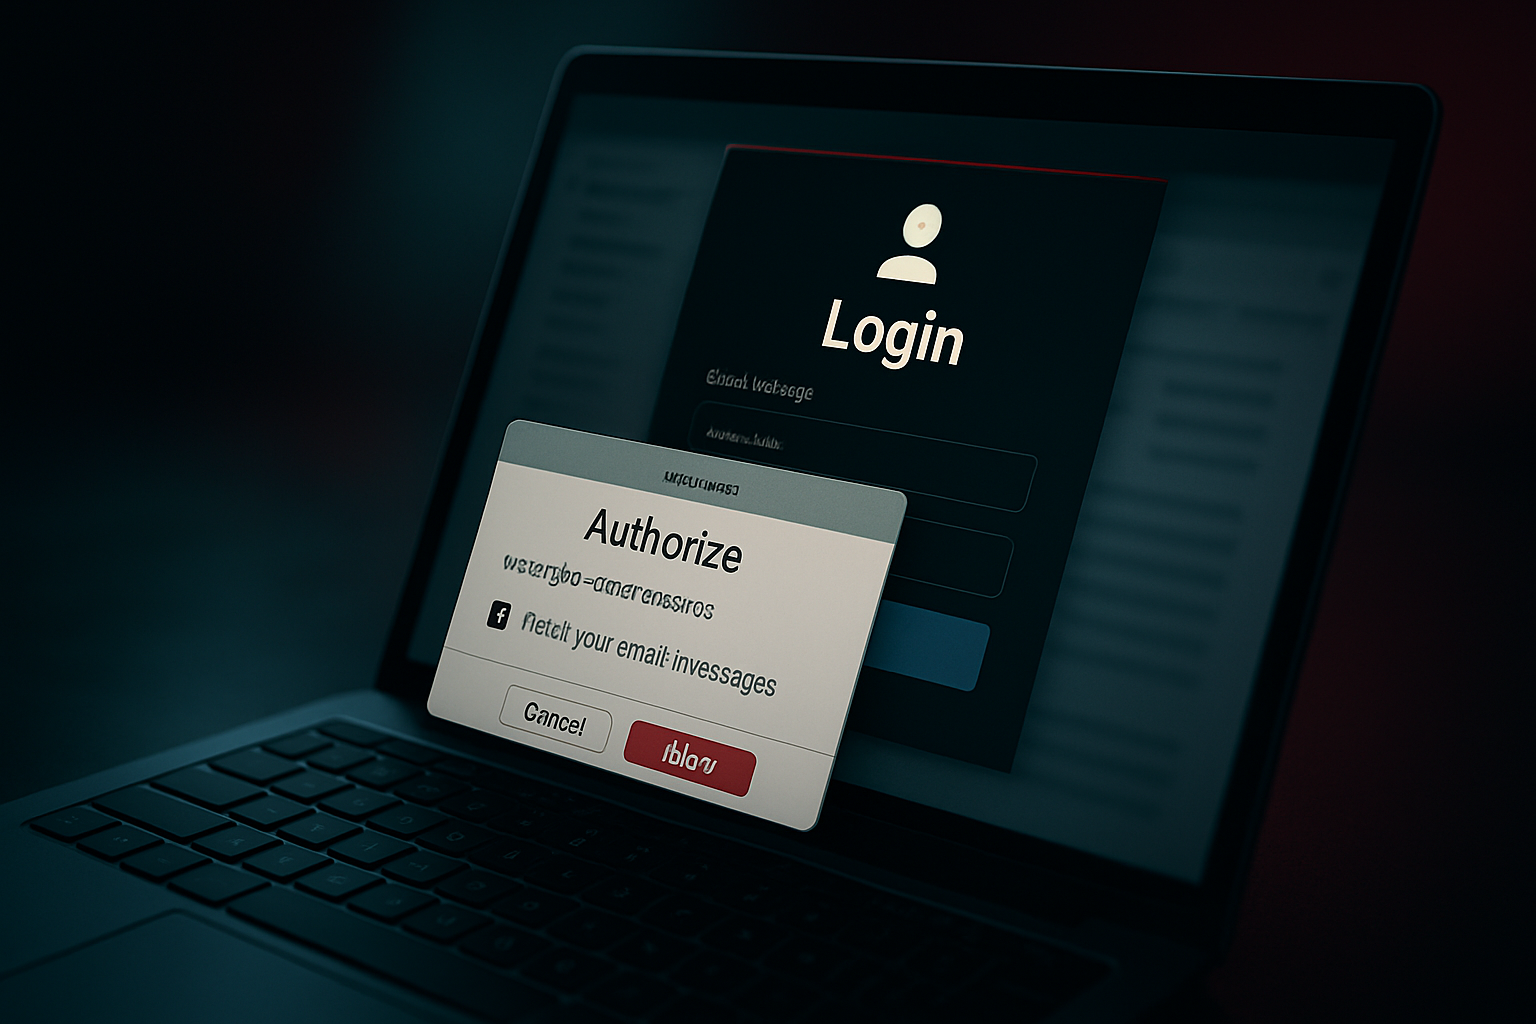
ഒരു പ്രശ്നം പരിഹരിക്കുന്നതിനാണ് OAuth ഉദ്ദേശിച്ചത്. മൂന്നാം കക്ഷി ആപ്ലിക്കേഷനുകൾക്ക് പാസ്വേഡുകൾ കൈമാറുന്നതിനുപകരം, ഉപയോക്താക്കൾ നിർദ്ദിഷ്ട പ്രവർത്തനങ്ങൾക്ക് പരിമിതമായ അനുമതികൾ നൽകുന്നു. സിദ്ധാന്തത്തിൽ, ഇതാണ് സുരക്ഷിതം. പ്രായോഗികമായി, ആക്രമണകാരികൾ OAuth ഒഴുക്കിനെ ബോധ്യപ്പെടുത്തുന്ന ഒരു സ്റ്റേജ് പ്ലേയാക്കി മാറ്റിയിരിക്കുന്നു.
ഉപയോക്താവിന്റെ ഗൂഗിൾ അല്ലെങ്കിൽ മൈക്രോസോഫ്റ്റ് അക്കൗണ്ടിലേക്ക് ആക്സസ് അഭ്യർത്ഥിക്കുന്ന ഒരു വ്യാജ ആപ്ലിക്കേഷൻ ഒരു ആക്രമണകാരി തയ്യാറാക്കുന്നു. ലോഗിൻ പേജ് നിയമാനുസൃതമാണെന്ന് തോന്നുന്നു. അനുമതി പ്രോംപ്റ്റ് നിയമാനുസൃതമാണെന്ന് തോന്നുന്നു. ഉപയോക്താവ് അവരുടെ കലണ്ടറിലേക്കോ കോൺടാക്റ്റുകളിലേക്കോ ക്ലൗഡ് സ്റ്റോറേജിലേക്കോ ആക്സസ് അംഗീകരിക്കുന്നു - ഒരു ഉൽപ്പാദനക്ഷമതാ ഉപകരണത്തിന് ന്യായമായതായി തോന്നുന്ന പ്രവർത്തനങ്ങൾ. ഉപയോക്താവ് എന്തോ തെറ്റാണെന്ന് മനസ്സിലാക്കുമ്പോഴേക്കും, ആക്രമണകാരി വർഷങ്ങളുടെ ഇമെയിലുകൾ, ഫയലുകൾ, കോൺടാക്റ്റ് ലിസ്റ്റുകൾ എന്നിവയിലേക്ക് ആക്സസ് പ്രാമാണീകരിച്ചിരിക്കും. പാസ്വേഡ് ലംഘനം ആവശ്യമില്ല.
ഇവിടെ അപകടം വാസ്തുവിദ്യാപരമാണ്. അനുമതികൾ അഭ്യർത്ഥിക്കുന്ന ആപ്ലിക്കേഷൻ യഥാർത്ഥമാണെന്ന് OAuth അനുമാനിക്കുന്നു. ഒരു ആക്രമണകാരി ആ ആപ്ലിക്കേഷൻ നിയന്ത്രിക്കുമ്പോൾ, സിസ്റ്റം കൃത്യമായി രൂപകൽപ്പന ചെയ്തതുപോലെ പ്രവർത്തിക്കുന്നു - പക്ഷേ ഉപയോക്താവിന് അനുകൂലമല്ല. അടിസ്ഥാന സൗകര്യങ്ങൾ തന്നെ ആക്രമണ ഉപരിതലമായി മാറുന്നു.
ഡൊമെയ്ൻ ലുക്കലൈക്കുകളും രജിസ്ട്രേഷൻ വിടവുകളും
ഒരു സിഇഒയ്ക്ക് അവരുടെ ഐടി വകുപ്പിൽ നിന്ന് ഒരു ഇമെയിൽ ലഭിക്കുന്നു. അയച്ചയാളുടെ വിലാസം യഥാർത്ഥ വിലാസത്തിന് ഏതാണ്ട് സമാനമാണ്. ബോഡിയിൽ അടുത്തിടെയുണ്ടായ സുരക്ഷാ നയ മാറ്റത്തെ പരാമർശിക്കുന്നു. ക്രെഡൻഷ്യലുകൾ അപ്ഡേറ്റ് ചെയ്യുന്നതിനുള്ള ഒരു ലിങ്ക് ഉണ്ട്. ഒറ്റനോട്ടത്തിൽ URL ശരിയായി കാണപ്പെടുന്നു, പക്ഷേ രജിസ്ട്രേഷൻ പാറ്റേണുകൾ പ്രധാനമാണ്. ഒരു ഡൊമെയ്നിന് ഒരൊറ്റ പ്രതീകം വ്യത്യാസപ്പെട്ടിരിക്കാം - ഒരു ട്രാൻസ്പോസ്ഡ് അക്ഷരം, ഒരു അക്ഷരത്തോട് സാമ്യമുള്ള ഒരു പകരമുള്ള സംഖ്യ, അല്ലെങ്കിൽ സമാനമായ ഒരു TLD-യിലെ രജിസ്ട്രേഷൻ.
ഡൊമെയ്ൻ രജിസ്ട്രാർമാർ ഈ സമാനമായ വിലാസങ്ങൾ നിയന്ത്രണങ്ങളില്ലാതെ വിൽക്കുന്നു. ആക്രമണകാരിക്ക് നിയമാനുസൃതമായ ഡൊമെയ്നിൽ വിട്ടുവീഴ്ച ചെയ്യേണ്ടതില്ല; അവർ വിശ്വസനീയമായ ഒരു അനുകരണം വാങ്ങുകയും ലോഗിൻ പേജിന്റെ ബോധ്യപ്പെടുത്തുന്ന ഒരു പകർപ്പ് ഹോസ്റ്റ് ചെയ്യുകയും ചെയ്യുന്നു. ഒരു ഉപയോക്താവ് അവരുടെ ക്രെഡൻഷ്യലുകൾ നൽകുമ്പോൾ, ആ ക്രെഡൻഷ്യലുകൾ റെക്കോർഡ് ചെയ്യപ്പെടും, തുടർന്ന് ആക്രമണകാരിക്ക് മോഷ്ടിച്ച പാസ്വേഡ് ഉപയോഗിച്ച് യഥാർത്ഥ സേവനത്തിലേക്ക് ലോഗിൻ ചെയ്യാൻ കഴിയും.
ഇതിനെ ഫലപ്രദമാക്കുന്നത് സ്കെയിൽ ആണ്. നൂറുകണക്കിന് ഡൊമെയ്ൻ വകഭേദങ്ങൾ രജിസ്റ്റർ ചെയ്യുന്നതിന് പണം ചിലവാകും, പക്ഷേ അധികമൊന്നുമില്ല. കമ്മോഡിറ്റി ഇൻഫ്രാസ്ട്രക്ചറിൽ ഒരു ഫിഷിംഗ് പേജ് ഹോസ്റ്റ് ചെയ്യുന്നതിന് മിക്കവാറും ഒന്നും തന്നെ ചെലവാകില്ല. കണ്ടെത്തൽ മെച്ചപ്പെട്ടിട്ടുണ്ടെങ്കിലും പ്രവേശനത്തിനുള്ള തടസ്സം കുറവാണ്.
ഡ്രോപ്പ്ബോക്സ്, ഗൂഗിൾ ഡ്രൈവ്, പങ്കിട്ട ലിങ്ക് പ്രശ്നം
ക്ലൗഡ് സ്റ്റോറേജ് സേവനങ്ങൾ സൗകര്യപ്രദമായ ഒരു സവിശേഷത വാഗ്ദാനം ചെയ്യുന്നു: സ്വീകർത്താവിന് ഒരു അക്കൗണ്ട് സൃഷ്ടിക്കേണ്ട ആവശ്യമില്ലാതെ ലിങ്കുകൾ വഴി ഫയലുകൾ പങ്കിടാനുള്ള കഴിവ്. ക്ഷുദ്ര ഫയലുകളിലേക്കോ നിയമാനുസൃതമായ ക്ലൗഡ് ഇൻഫ്രാസ്ട്രക്ചറിൽ ഹോസ്റ്റ് ചെയ്തിരിക്കുന്ന വ്യാജ ലോഗിൻ പേജുകളിലേക്കോ ലിങ്കുകൾ അടങ്ങിയ സന്ദേശങ്ങൾ അയച്ചുകൊണ്ട് ആക്രമണകാരികൾ ഈ സൗകര്യം ചൂഷണം ചെയ്യുന്നു. സ്വീകർത്താവിന്, URL ഡ്രോപ്പ്ബോക്സിൽ നിന്നോ Google ഡ്രൈവിൽ നിന്നോ വരുന്നതായി തോന്നുന്നു - അവർ വിശ്വസിക്കുന്ന ഡൊമെയ്നുകൾ.
അയച്ചയാൾ ഒരു സഹപ്രവർത്തകൻ, മാനേജർ അല്ലെങ്കിൽ സേവന ദാതാവ് ആണെന്ന് അവകാശപ്പെട്ടേക്കാം. പങ്കിട്ട ലിങ്കിൽ ഒരു പ്രധാന ഡോക്യുമെന്റ്, സമയബന്ധിതമായ ഒരു സ്പ്രെഡ്ഷീറ്റ് അല്ലെങ്കിൽ ഇൻസ്റ്റാളേഷൻ ആവശ്യമുള്ള സോഫ്റ്റ്വെയർ എന്നിവ അടങ്ങിയിരിക്കുമെന്ന് വാഗ്ദാനം ചെയ്യുന്നു. പല സ്ഥാപനങ്ങളും ബാഹ്യ ലിങ്കുകൾ തടയുകയോ ക്ലൗഡ്-ഹോസ്റ്റ് ചെയ്ത ഉള്ളടക്കം സംശയാസ്പദമായി ഫ്ലാഗ് ചെയ്യുകയോ ചെയ്യുന്നു, എന്നാൽ നിയമാനുസൃതമായ പങ്കിട്ട ഫയലുകളുടെ വലിയ വ്യാപ്തി ഡൊമെയ്ൻ നാമം ഉപയോഗിച്ച് ഫിൽട്ടർ ചെയ്യുന്നത് അപ്രായോഗികമാക്കുന്നു.
വിശ്വാസത്തിന്റെ അടിസ്ഥാന സൗകര്യങ്ങൾ ഇവിടെ ഉപയോക്താക്കൾക്ക് എതിരായി പ്രവർത്തിക്കുന്നു. ക്ലൗഡ് സ്റ്റോറേജ് ദാതാക്കൾ പങ്കിടൽ എളുപ്പമാക്കാൻ ആഗ്രഹിക്കുന്നു. ഫിഷർമാർ ആ അനായാസതയെ മറയായി ഉപയോഗിക്കുന്നു.
ഓപ്പറേറ്റർമാർക്ക് സാങ്കേതിക അവബോധം എന്തുകൊണ്ട് പ്രധാനമാണ്
ഹോസ്റ്റിംഗ് ഓപ്പറേറ്റർമാർക്കും ഇൻഫ്രാസ്ട്രക്ചർ ടീമുകൾക്കും, പാഠം വ്യക്തമാണ്: നിങ്ങളുടെ ഉപയോക്താക്കളാണ് ലക്ഷ്യങ്ങൾ. നിങ്ങളുടെ സ്ഥാപനം പരിസരത്ത് മെയിൽ സെർവറുകൾ, വെബ് ആപ്ലിക്കേഷനുകൾ അല്ലെങ്കിൽ പ്രാമാണീകരണ സംവിധാനങ്ങൾ എന്നിവ പ്രവർത്തിപ്പിക്കുകയാണെങ്കിൽ, മനുഷ്യന്റെ വിധിന്യായത്തെ ചൂഷണം ചെയ്തുകൊണ്ട് സാങ്കേതിക നിയന്ത്രണങ്ങളെ മറികടക്കുന്ന ആക്രമണങ്ങളെ നിങ്ങൾ പ്രതിരോധിക്കുകയാണ്.
ആക്രമണകാരിയുടെ ആയുധശേഖരം മനസ്സിലാക്കുക എന്നതാണ് പ്രതിരോധത്തിന് ആവശ്യം. സമീപകാല സംഭവ റിപ്പോർട്ടുകൾ കാണിക്കുന്നത് ഫിഷിംഗ് വഴിയുള്ള ക്രെഡൻഷ്യൽ മോഷണം, ലംഘനങ്ങളിലെ ഏറ്റവും സാധാരണമായ പ്രാരംഭ ആക്സസ് വെക്ടറുകളിൽ ഒന്നാണ്. അതായത്, ഒരു നിയമാനുസൃത ഉപയോക്താവ് അവരുടെ പാസ്വേഡ് ഇതിനകം തന്നെ ഒരു ആക്രമണകാരിക്ക് കൈമാറിയിട്ടുണ്ടെങ്കിൽ, നിങ്ങളുടെ ഫയർവാൾ നിയമങ്ങൾ, നുഴഞ്ഞുകയറ്റം കണ്ടെത്തൽ സംവിധാനങ്ങൾ, എൻഡ്പോയിന്റ് സുരക്ഷാ ഉപകരണങ്ങൾ എന്നിവ ഒന്നും തടയാൻ കഴിയില്ല.
ഡൊമെയ്നുകൾ, ക്ലൗഡ് സേവനങ്ങൾ, OAuth ഫ്ലോകൾ, പങ്കിട്ട ലിങ്കുകൾ തുടങ്ങിയ വിശ്വാസ്യതയുടെ അടിസ്ഥാന സൗകര്യങ്ങൾ സാങ്കേതികവിദ്യ ഉപയോഗിച്ച് മാത്രം പൂർണ്ണമായും സുരക്ഷിതമാക്കാൻ കഴിയില്ല. മികച്ച സ്ഥാപനങ്ങൾ സാങ്കേതിക നിയന്ത്രണങ്ങൾ (DMARC, SPF, MFA, കണ്ടീഷണൽ ആക്സസ് പോളിസികൾ) വിദ്യാഭ്യാസ, സംഭവ പ്രതികരണ നടപടിക്രമങ്ങളുമായി സംയോജിപ്പിക്കുന്നു, അത് ക്രെഡൻഷ്യൽ വിട്ടുവീഴ്ചയെ ഒരു സൈദ്ധാന്തിക അപകടസാധ്യതയായി കണക്കാക്കുന്നതിനുപകരം ഒരു പ്രവർത്തന അനുമാനമായി കണക്കാക്കുന്നു.
ഫിഷിംഗ് ലളിതവും, അളക്കാവുന്നതും, അടിസ്ഥാനപരമായ ഒരു അസമമിതിയെ ചൂഷണം ചെയ്യുന്നതുമായതിനാൽ അത് നിലനിൽക്കുന്നു: ആക്രമണകാരികൾക്ക് ഒരു വിജയം മാത്രമേ ആവശ്യമുള്ളൂ; പ്രതിരോധക്കാർ എല്ലാ ആക്രമണങ്ങളെയും തടയണം. ആ കണക്കുകൂട്ടൽ മാറുന്നതുവരെ, ഒരു സ്ഥാപനത്തിന്റെ നിർണായകമായ അടിസ്ഥാന സൗകര്യങ്ങളിലേക്കുള്ള ഏറ്റവും വിശ്വസനീയമായ പാതകളിൽ ഫിഷിംഗ് തുടരും.